
资产中心 CMDB
云账号接 AWS、Azure、Google Cloud、阿里云、腾讯云、华为云、火山引擎和 OpenStack,云资源连同主机、数据库和应用建进同一份档案。每条记录带所属项目和关联资源,点进去是对应的诊断或操作页。
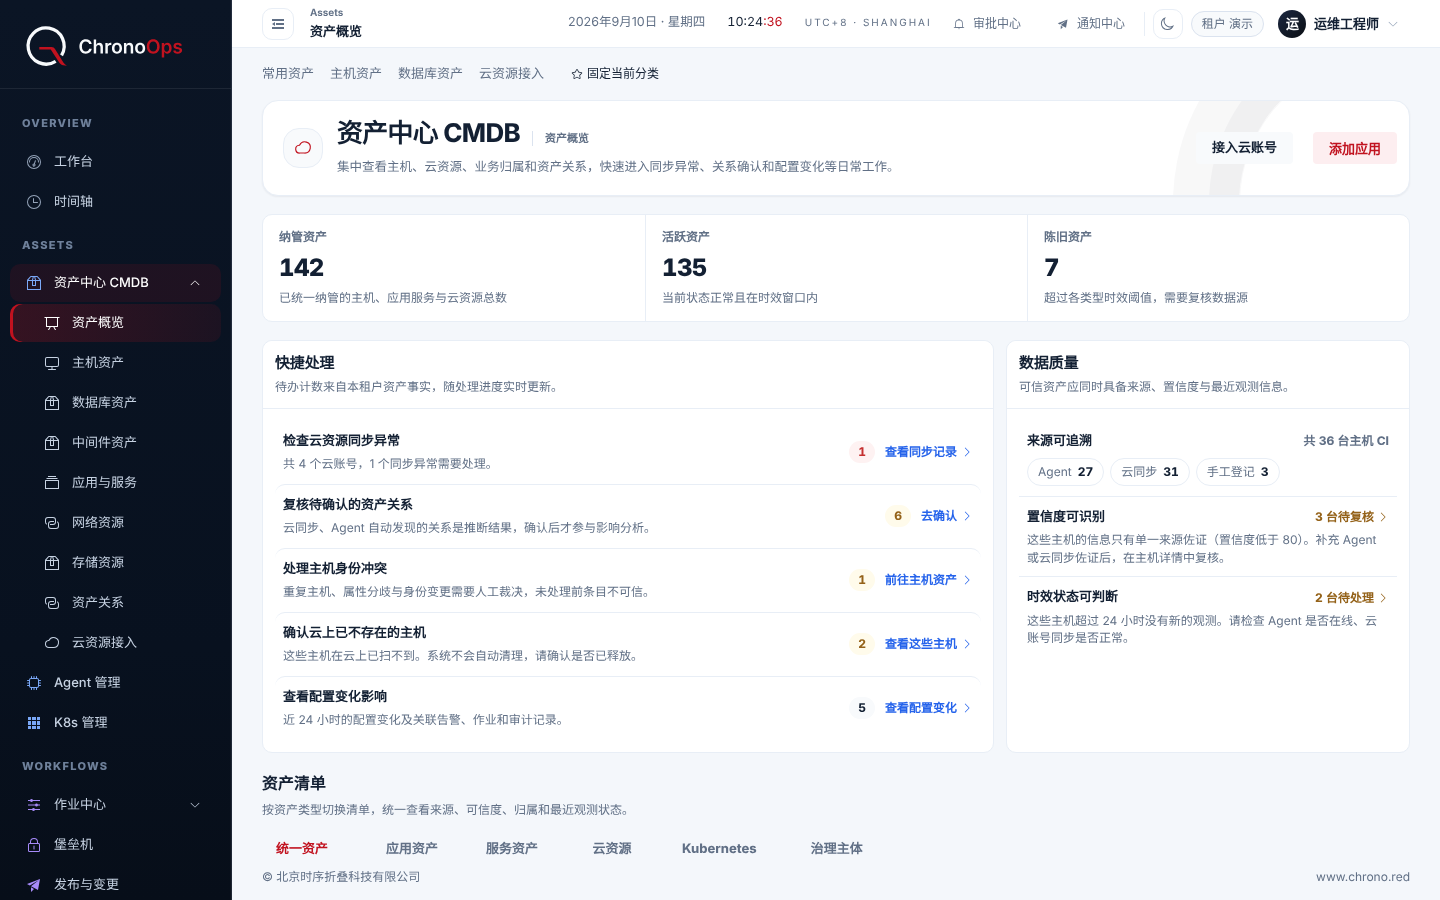
查看操作指南概览页顶上是纳管、活跃和陈旧的资产数:合成数据 142、135 和 7。主机来源按 Agent、云同步和手工登记分开数。
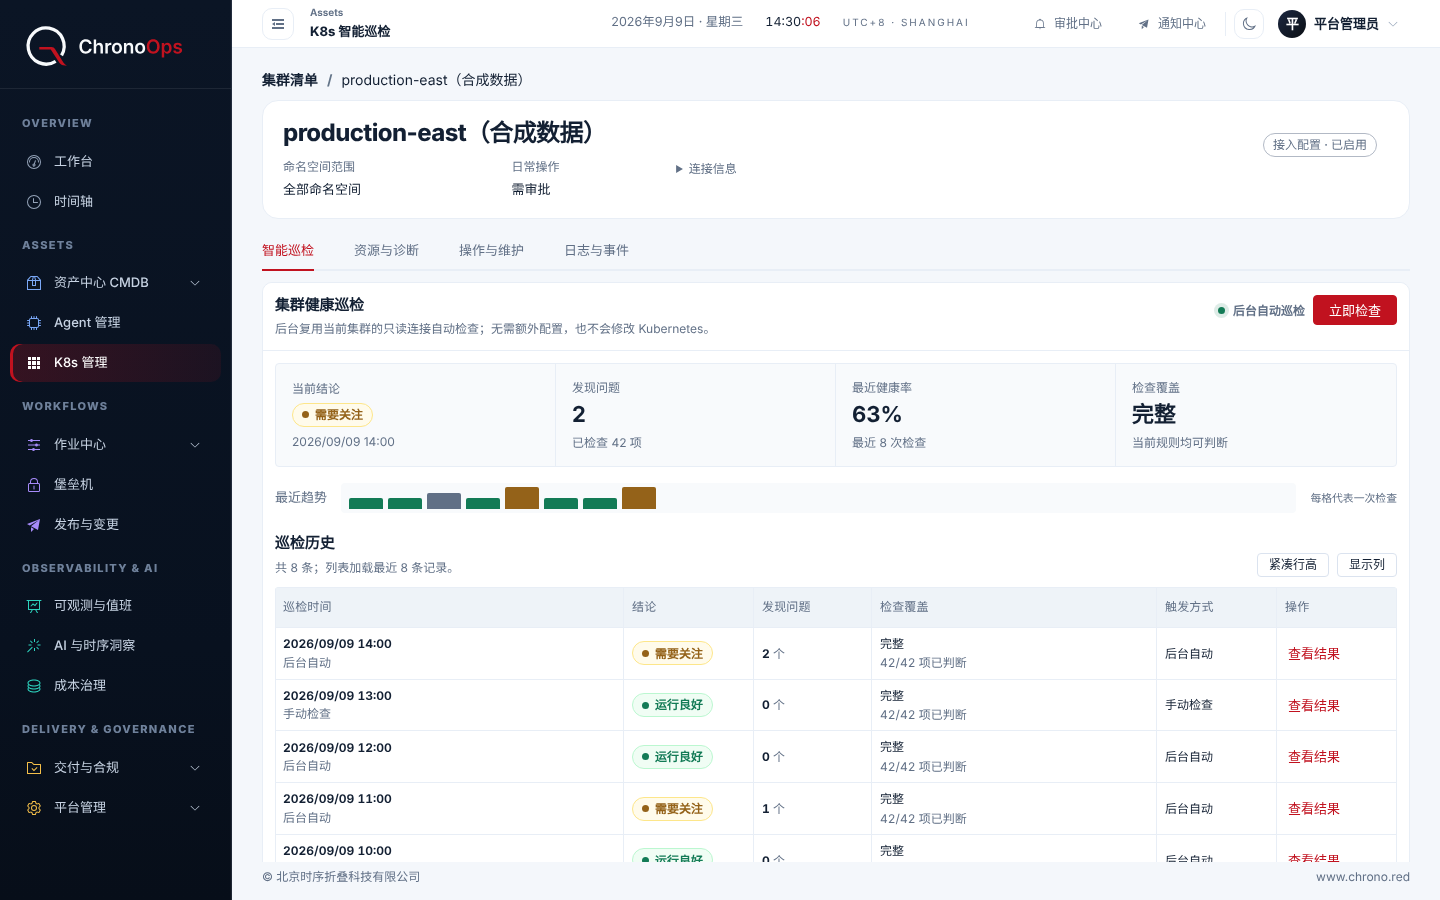
集群工作区的智能巡检标签:最新结论、健康率、逐次趋势和巡检历史都在这一页。
报告的结论是严重,并提醒执行成功不代表检查项健康。
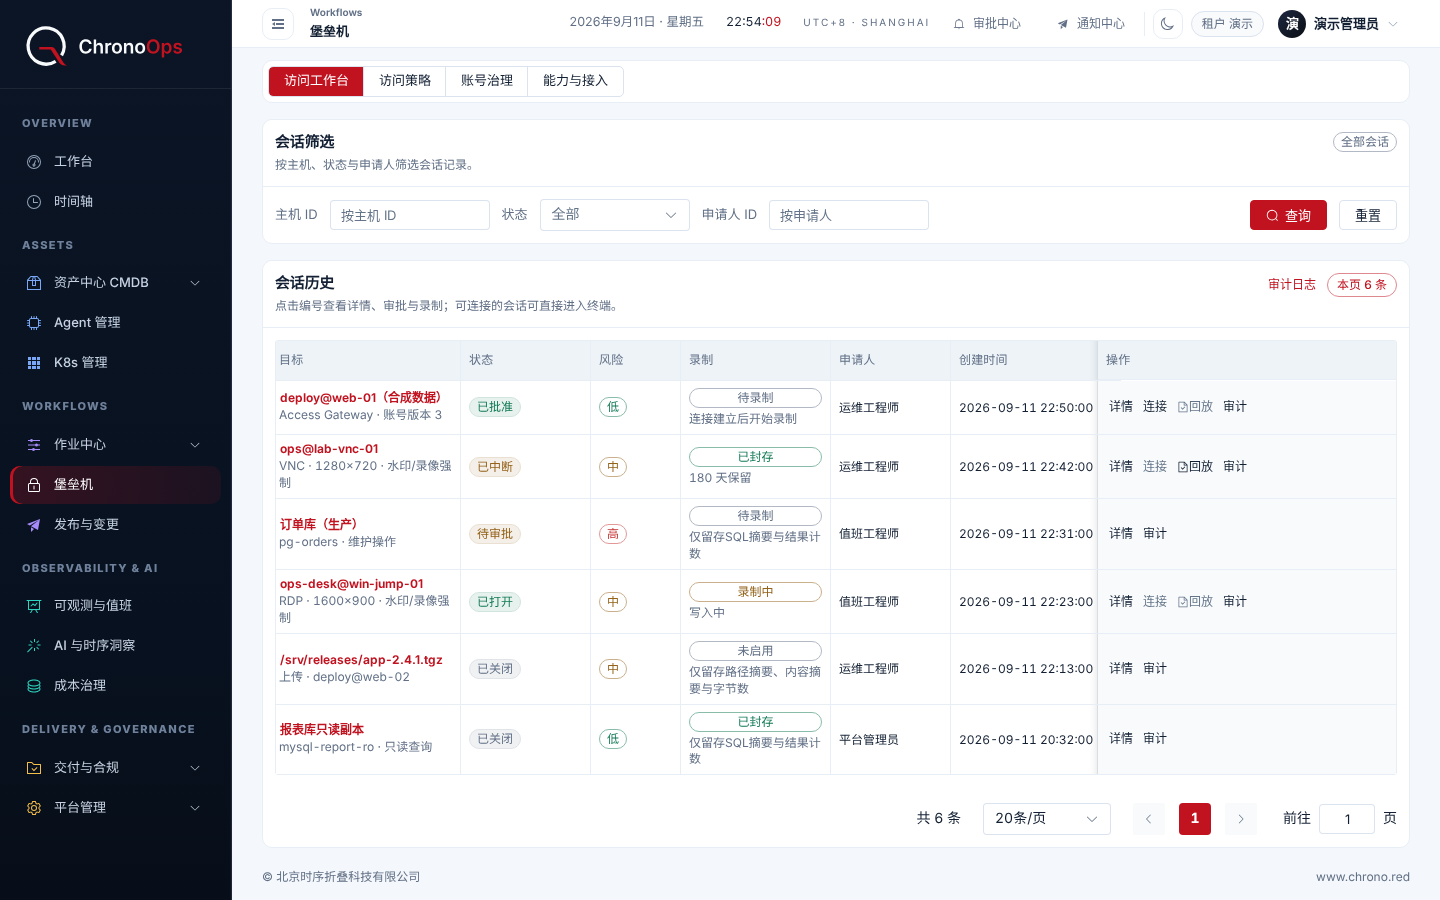
访问工作台列出 6 条会话,每条带访问目标、会话状态、风险等级和录制状态,有的还能连接和回放。
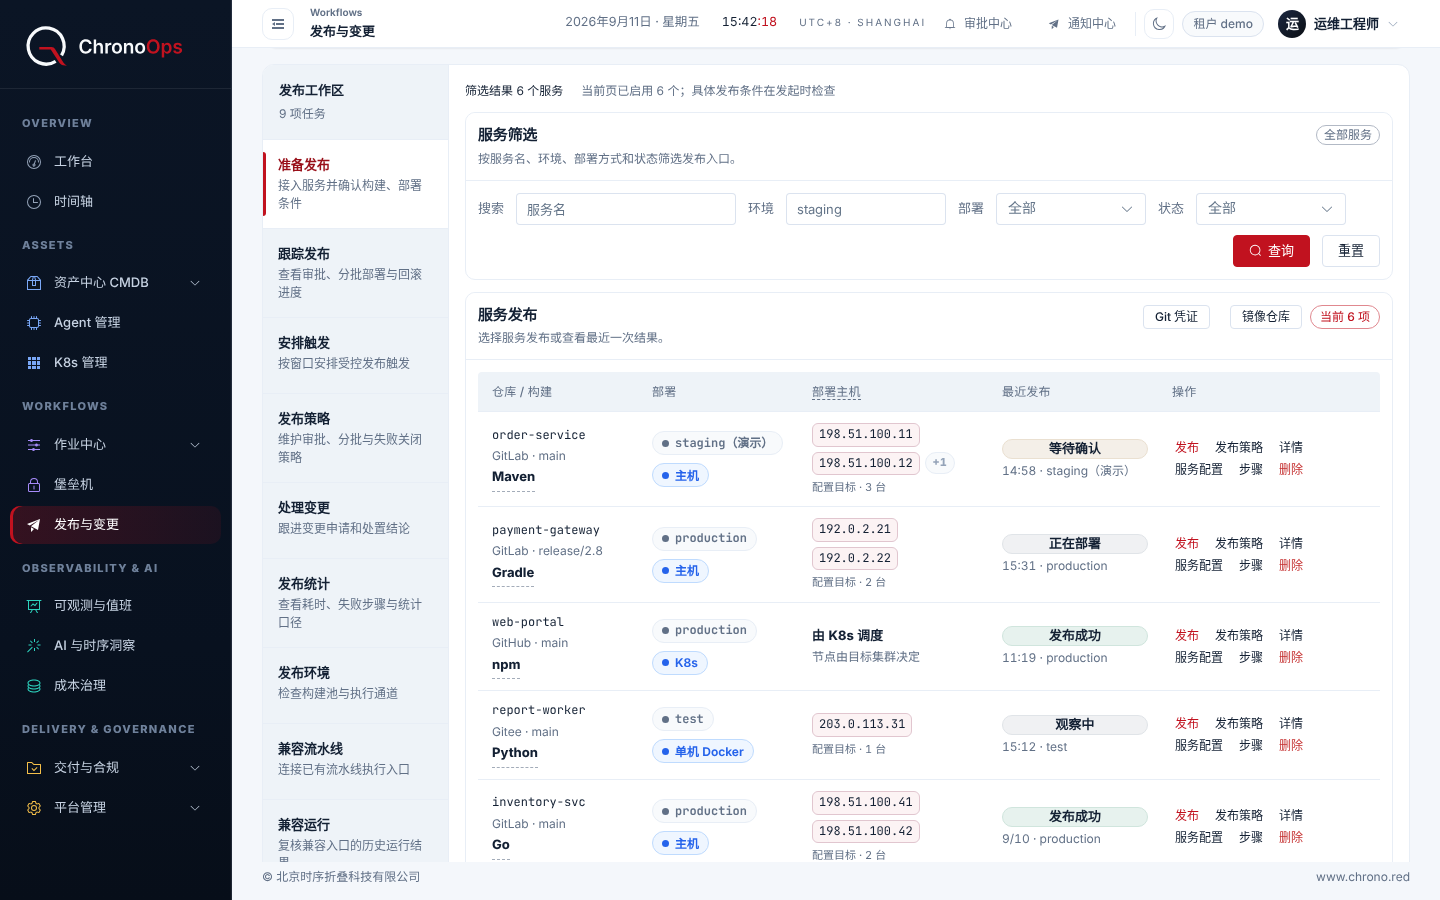
表格按服务列出仓库与构建工具、部署环境、目标主机和最近一次发布状态,前三行分别是等待确认、正在部署和发布成功。
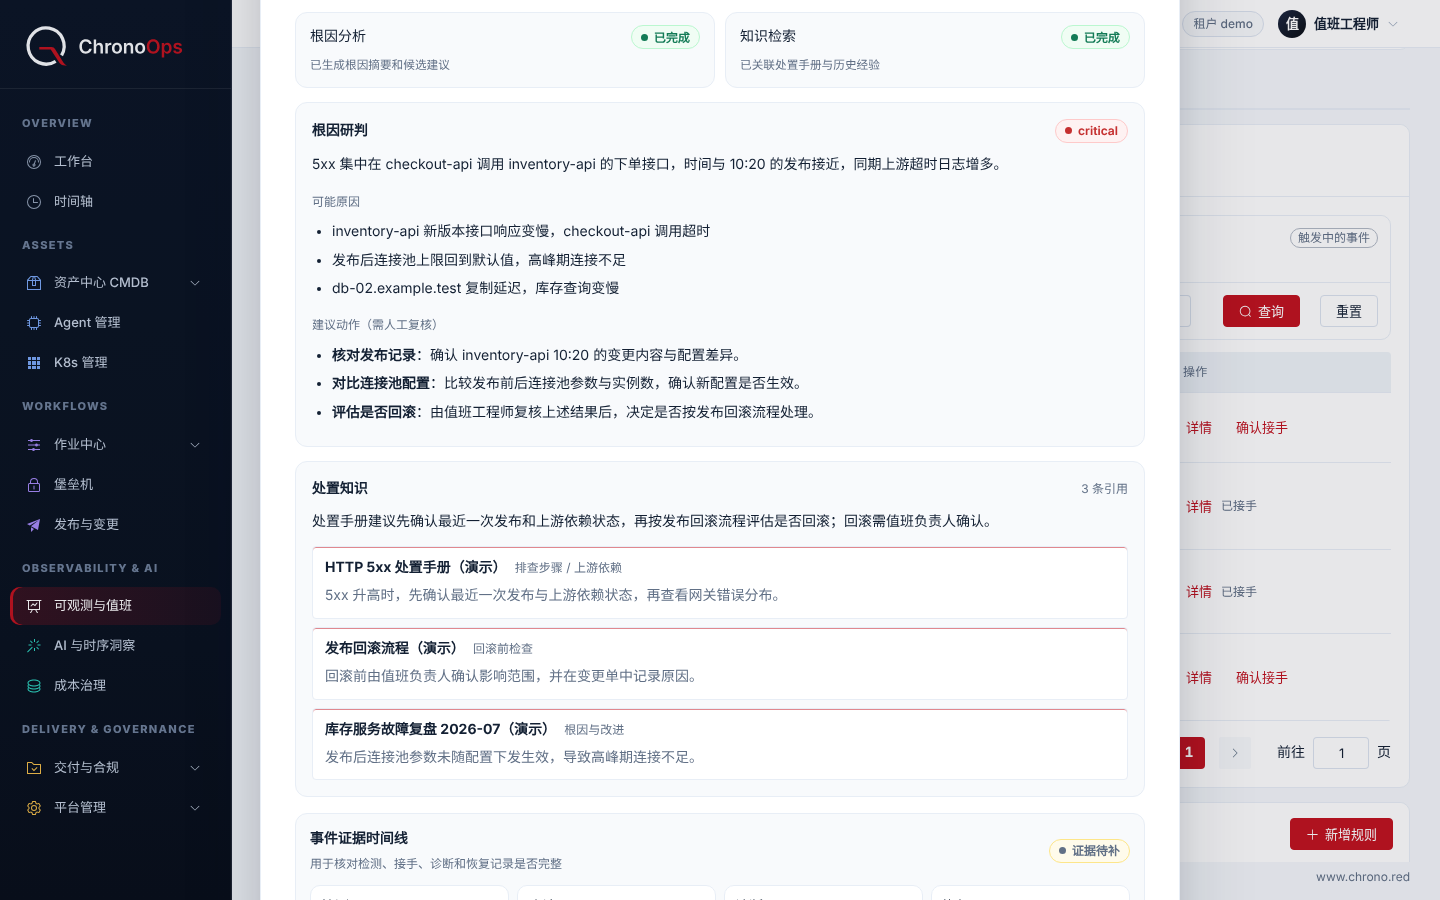
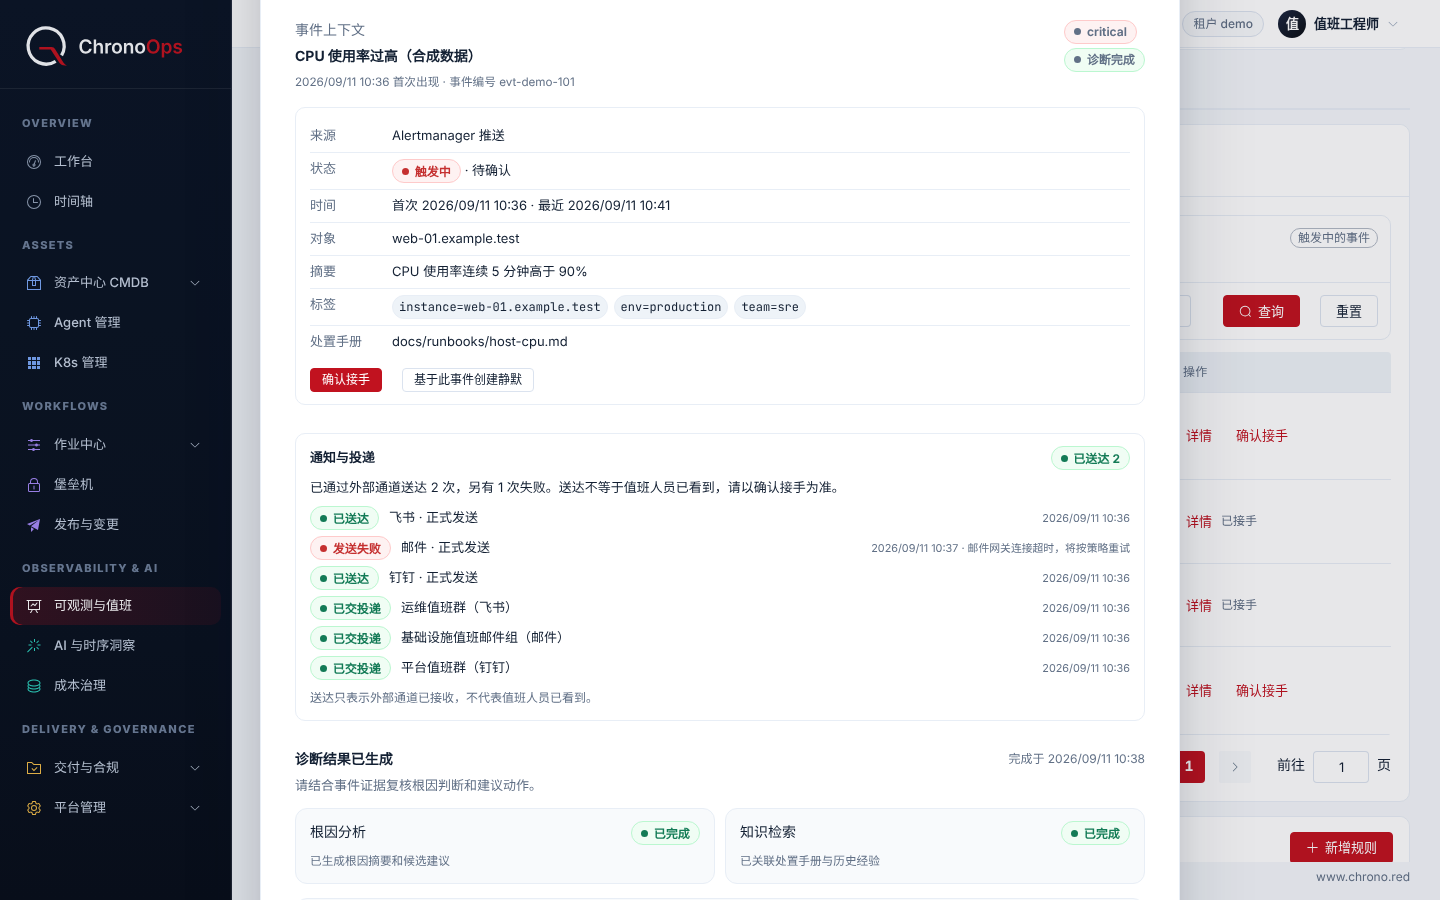
一条 critical 告警的详情,Alertmanager 推送,还在触发。
连接您已经在用的系统
关键操作留下审计记录,可按时间范围导出,单次最多 1 万行。
告警来自你已在跑的 Prometheus Alertmanager 等监控系统,按标签发到飞书、钉钉或邮件,每条通知送没送到,事件页上可见。排班、临时替班、逐级升级、静默和维护窗口都有。值班人在平台里确认接手,处置时可对照统一时间轴上近期的作业、发布和堡垒机会话。
ChronoOps 不重造监控系统,也不替代电话、短信类值班呼叫工具。
查看操作指南告警事件会给出可能原因和建议动作,知识库里有匹配就附引用片段。进程采样的每条结论都引用采到的事实,判断不了的直接标出来。建议只读,不会自动改生产环境。
社区版与企业版均包含;使用前需接入模型服务,例如企业模型网关或私有模型。告警事件诊断基于可观测与值班接入的告警。
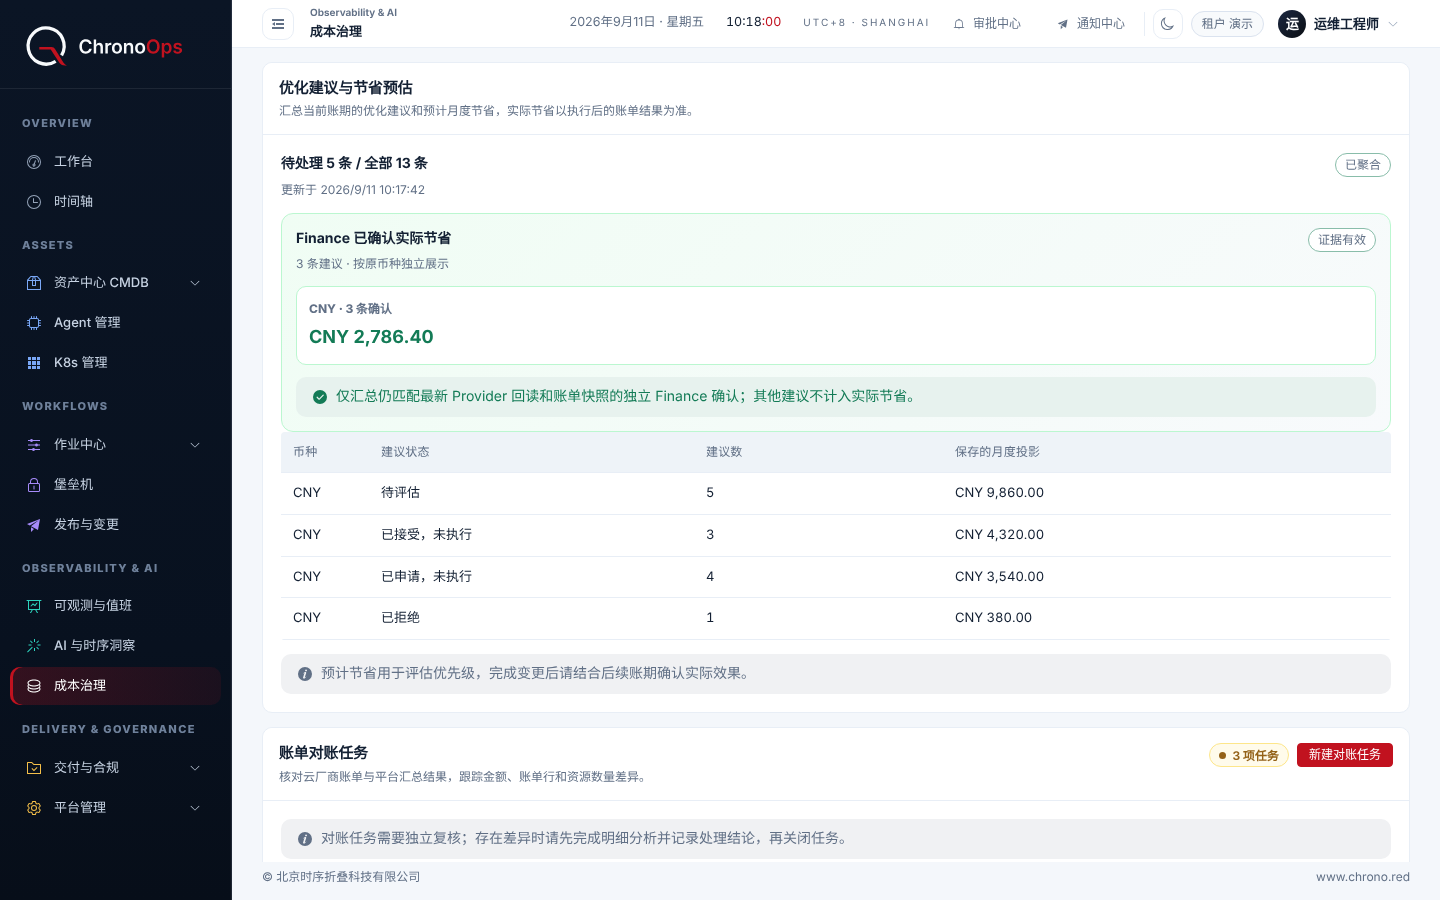
查看操作指南公有云账单汇集到一起,成本、预算和优化建议按项目和资源看。预估的节省和后续账期确认的实际结果分开列。
查看操作指南部署在你的环境,支持内网与离线交付。信创适配面向国产操作系统、芯片架构和数据库,兼容组合按目标版本与实际环境逐项确认。
告警事件从可观测与值班接入,AI 给出可能原因和建议动作,知识库有匹配就附引用片段。进程采样的结论只引用采集到的事实,判断不了的会标出来。执行前仍要检查权限,按团队规则确认或审批;AI 生成的处置方案还要至少两名不同审批人。
 从诊断走向处理流程示意
对照主机状态和检查结果,说清楚影响。
依据、目标和限制都写出来,推测不当结论。
按风险和团队策略确认或审批。审批一次性有效,默认 30 分钟内执行,高风险作业 15 分钟。
执行记录留着,需要时再复检、跟进。
从巡检结论进到资源,看 Pod 日志和事件,定位问题。再挑合适的处理操作。
相关模块Kubernetes 管理
把常用脚本存成模板,按目标批量执行。巡检查出的问题落到具体负责人,跟进到复检。
相关模块作业中心
拿资产清单对云账单,按项目和资源看费用,再看优化建议。省没省,用后续账单核实。
先选择少量资源试用,再决定是否扩大范围。我们会与您确认要接入的系统、部署方式和实施安排。
基础运维功能,免费授权使用。
适合管理更多资源和分工权限的团队。
支持私有化部署。内网、离线及信创环境的兼容范围,在评估中逐项确认。
查看部署说明没有找到想问的问题? 直接发邮件给我们
不需要。ChronoOps 接入已有的监控、日志等运维系统,排障时能看到相关资产、告警和变更记录。接哪些、怎么接,演示时按你的数据源、权限和网络环境确认。
不是。日常远程访问完成多因素认证就能进入;受信任设备 7 天内登录不再提示 MFA,但远程访问等敏感操作仍会重新验证。确认或审批的范围按风险和团队策略定;作业审批一次性有效,默认 30 分钟。单人团队也能用,规则部署时配置。
不会。AI 分析问题、给出处理建议;执行另需相应权限和用户授权,遵循团队的操作规则;AI 生成的处置方案还要至少 2 名不同的审批人。没接模型服务时,资产、作业、巡检等功能照常可用。
支持私有化部署,可离线交付。后端与前端镜像构建 linux/amd64 和 linux/arm64;主机 Agent 是可执行程序,提供 linux/amd64、linux/arm64 和 windows/amd64。操作系统、芯片架构、数据库、外部系统和信创环境的适配范围,按目标版本和实际环境逐项评估。
社区版不开源,提供免费授权安装包。单租户,最多 50 个节点、1 个 Kubernetes 集群,含 AI 辅助诊断——接入模型服务后可用,企业模型网关或私有模型都行。试用走下方表单。需要成本管理或其他企业版功能,直接联系我们。
告诉我们您使用的环境和想了解的功能,我们会准备相应演示,并在一个工作日内与您联系。